真实案例
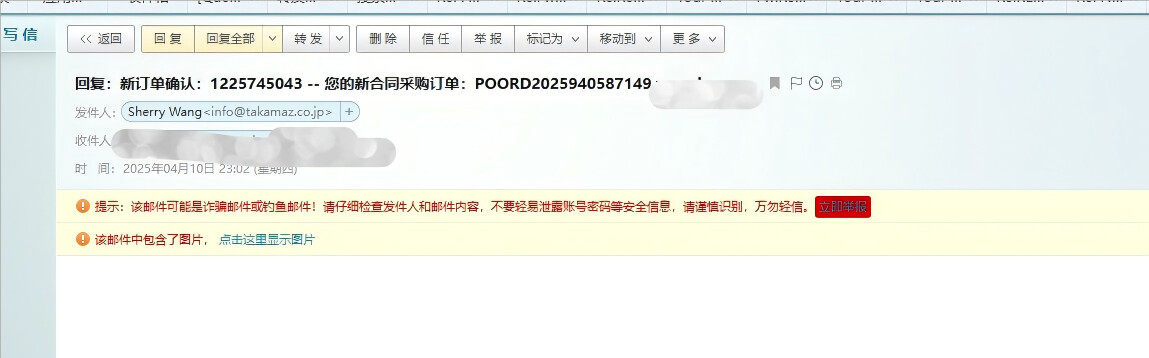
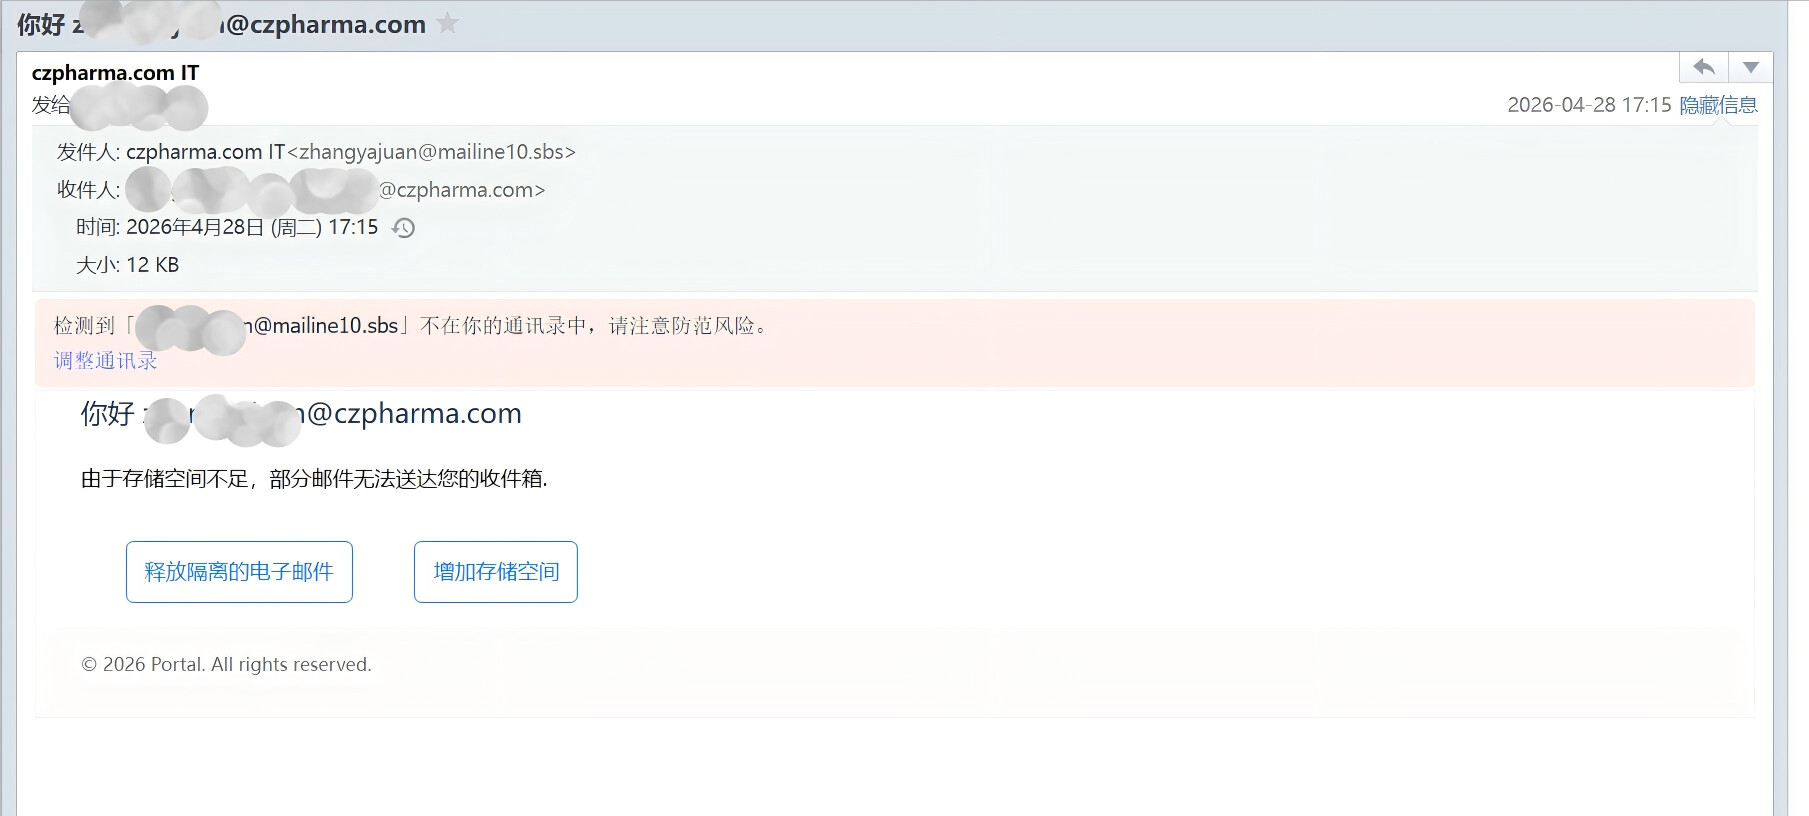
一个字母的差距
某公司财务收到一封来自"领导"的邮件,头像是领导的照片,签名、用语都一致。邮件说:“我在和客户谈一个项目,需要先付一笔保证金,请尽快处理,此事先不要对外说。”
这封信的显示名是李总,但把鼠标放上去,真实地址是 lizong@copharma.com——不是公司的域名。
这就是钓鱼:它不攻击系统漏洞,攻击的是"你信任的那个身份"。
四类高发钓鱼场景
1. 仿冒登录页 —— 域名高度相似:czpharma.com vs copharma.com(字母替换)、czpharma.com.cn(后缀不同)、czpharma.xyz。页面可以做到 100% 像素级还原。
2. 邮件钓鱼(Phishing) —— 三大破绽:
-
发件人显示名与真实地址不符(悬停可看);
-
链接文字与真实地址不符(悬停看左下角);
-
语气催你"立即、马上、紧急",制造不让你思考的压力。
常见借口:工资调整通知、年终奖确认、发票/对账单、HR 政策、会议邀请(带日历附件)、共享文档。
3. 短信钓鱼(Smishing) —— 快递异常、ETC 过期、社保/医保异常、银行卡积分到期、交通违章、营业执照年报。共同特征:带一个短链接,让你去"处理"。
4. 二维码钓鱼(Quishing) —— 共享单车、停车缴费、餐厅点单,二维码被覆盖替换。扫出来先看域名,别急着输密码。 尤其在办公场景,不明来路的"会议签到码""问卷码"要先确认来源。
五步验真法
-
核域名:只认准公司/平台的主域名,多一个字母、换一个后缀、多一个连字符,都是假的。
-
悬停看真身:鼠标停在链接上,不点击,看左下角真实地址;手机上长按链接预览。
-
不从邮件里点登录:需要登录公司系统,手动输入网址或走收藏夹,绝不从邮件链接跳转。
-
开二次验证(2FA):即使密码被钓走,攻击者也进不来。
-
可疑邮件先上报:不要把"是不是钓鱼"的判断压力留给自己,交给 IT/安全部门判定,公司邮箱通常有"举报钓鱼邮件"按钮。
补充一个反常识:网址前面的小锁(HTTPS)不代表安全。现在任何人都能免费申请证书,钓鱼网站也是 https。锁只能说明"连接是加密的",不能说明"对面是可信的"。
 请记住这句话
看不清域名,就不输密码。 再急的事,也不差你回拨一个电话的 30 秒。
 互动一下
你收到过最"像真的"的一封可疑邮件长什么样?截图(脱敏后)发评论区,我们一起做一次"集体免疫"。